هشدار سم آلتمن درباره امنیت سایبری: دیگر نمیتوان همه باگها را وصله کرد
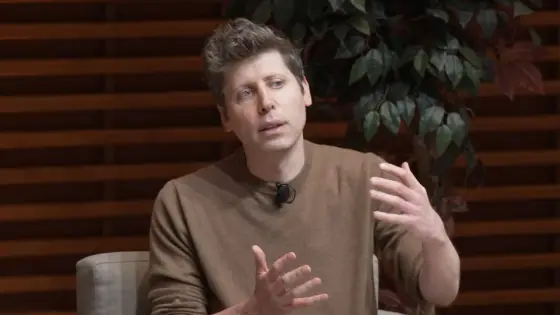
سم آلتمن (Sam Altman)، مدیرعامل اوپنایآی (OpenAI) که یکی از چهرههای اصلی آغازگر عصر هوش مصنوعی به شمار میرود، در تازهترین اظهارات خود زنگ خطری جدی درباره امنیت سایبری به صدا درآورده است. او که هفته گذشته در مدرسه کسبوکار استنفورد (Stanford Graduate School of Business) سخن میگفت، تأکید کرد که رهبران سازمانها، کشورها و افراد هنوز ابعاد بحران پیشرو را جدی نگرفتهاند. به گفته او، دیگر زمان آن گذشته که بتوان با روشهای سنتی همه آسیبپذیریها را برطرف کرد و جهان نیازمند یک تغییر بنیادین در مدل دفاعی خود است.
پایان دوران وصله کردن باگها
آلتمن در بخش اصلی صحبتهایش با اشاره به اینکه حتی واژهای بهاندازه کافی هولناک برای توصیف این مشکل پیدا نمیکند، گفت: «مشکلی که به سمت ما میآید، چیزی است که ما بهعنوان رهبران سازمانی، کشورها یا افراد، هنوز آن را جدی نگرفتهایم.»
او با یادآوری اتفاقات ابتدای امسال و واکنشهایی که به مدل «میتوس» (Mythos) صورت گرفت، افزود: «لحظهای در اوایل امسال بود که مثل وحشتِ میتوس یا هرچه مردم اسمش را گذاشتند پیش آمد و فکر میکنم اوضاع کمی بهتر شد. مردم قطعاً بعضی باگها را وصله کردند. اما این هم یکی از آن مواردی بود که مردم واقعاً رشد نمایی را درک نکردند.»
مدیرعامل اوپنایآی تصریح کرد: «فکر نمیکنم بیشتر مردم گفته باشند که مدلها خیلی باهوشتر خواهند شد. آنها احتمالاً میتوانند باگهایی پیدا کنند، باگهای دیوانهکننده، باگهایی که بیرون از مدل تهدید معمولی هستند که فکر میکنیم یک هکر بتواند انجام دهد. در کل فکر میکنم بیشتر رهبران سازمانی تا حدی از موضوع گذشتهاند، اما مدلها به راه خود ادامه دادهاند.»
ضرورت ساخت سپر دفاعی با هوش مصنوعی
آلتمن در جمعبندی این بخش از سخنانش گفت: «من دیگر فکر نمیکنم بتوانیم همه باگها را فقط وصله کنیم. فکر میکنم باید مدل دفاعی را کاملاً عوض کنیم و از همان فناوری برای یک نوع جدید سپر دفاعی استفاده کنیم.»
او این وضعیت را یک مسئله بسیار بزرگ ایمنی و امنیتی دانست و گفت: «من تا حدی شگفتزدهام که این موضوع چقدر توجه کمی دریافت میکند.»
گفتنی است مدل کلود میتوس (Claude Mythos) از شرکت انتروپیک (Anthropic) در زمان عرضهاش امسال، لحظهای عبرتآموز رقم زد؛ چراکه گفته میشود این مدل هزاران آسیبپذیری در «هر سیستمعامل بزرگ و هر مرورگر وب اصلی» پیدا کرده است. همچنین پس از افشای آسیبپذیری پیاچپی (PHP) در هفته گذشته که مدیران وب برای رفع دو حفره بحرانی کشفشده توسط هوش مصنوعی به تکاپو افتادند، پیشنهاد استفاده از یک سامانه دفاعی مبتنی بر هوش مصنوعی بیش از پیش بهموقع به نظر میرسد.
تناقض مار و دم خود
با این حال، این ایده که خود هوش مصنوعی بتواند مشکل امنیت سایبری را حل کند، واقعاً شبیه ماری است که دم خودش را میخورد. این موضوع بهویژه از سوی مدیرعامل شرکتی مطرح میشود که امسال به دلیل نفوذ عاملهای هوش مصنوعیاش به یک سازمان بیرونی، در صدر خبرها قرار گرفت.
دیدن این سخنان از یکی از معماران اصلی انقلاب هوش مصنوعی چندان تعجببرانگیز نیست؛ اینکه فناوری با چنان سرعتی پیش میرود که تنها چیز قدرتمند برای همگام شدن با آن، شاید خود هوش مصنوعی باشد. امسال برای کسانی که نگران وضعیت امنیت سایبری هستند سال ترسناکی بوده است و به نظر میرسد تشخیص اینکه در این نبرد میان نیروهای خیر و شر هوش مصنوعی، «آدمهای خوب» کیستند، هر روز سختتر میشود.